Así es la red de mi casa: VLAN, VPN, portal cautivo y administración remota
Por qué te muestro mi propia red
¿Cómo se ve una red WiFi segura en casa? La mejor prueba de lo que instalamos en alwaysConnected es la red de mi propia casa: la uso todos los días para trabajar, para la familia y para recibir visitantes. En esta entrada te cuento cómo está armada y por qué cada pieza está ahí.
Parto de una idea sencilla: al igual que los servicios públicos, una buena red debe pasar inadvertida. Nadie debería pensar en el WiFi, salvo por la tranquilidad de saber que es robusto, confiable, seguro y versátil.En esta entrada:
- La red WiFi segura en casa, de un vistazo
- Una red para cada cosa: las VLAN
- Portal cautivo para los estudiantes que nos visitan
- Dos VPN, dos trabajos distintos
- Dos filtros contra páginas peligrosas
- Administración remota: arreglar sin ir
- Los equipos: por qué no un kit de caja
- ¿Qué de esto te sirve para tu casa o negocio?
- Preguntas frecuentes
La red WiFi segura en casa, de un vistazo
En casa conviven el trabajo, la familia, los televisores, varios aparatos inteligentes y los visitantes. Cada uno necesita algo distinto de la red, y este es el esquema que lo resuelve.
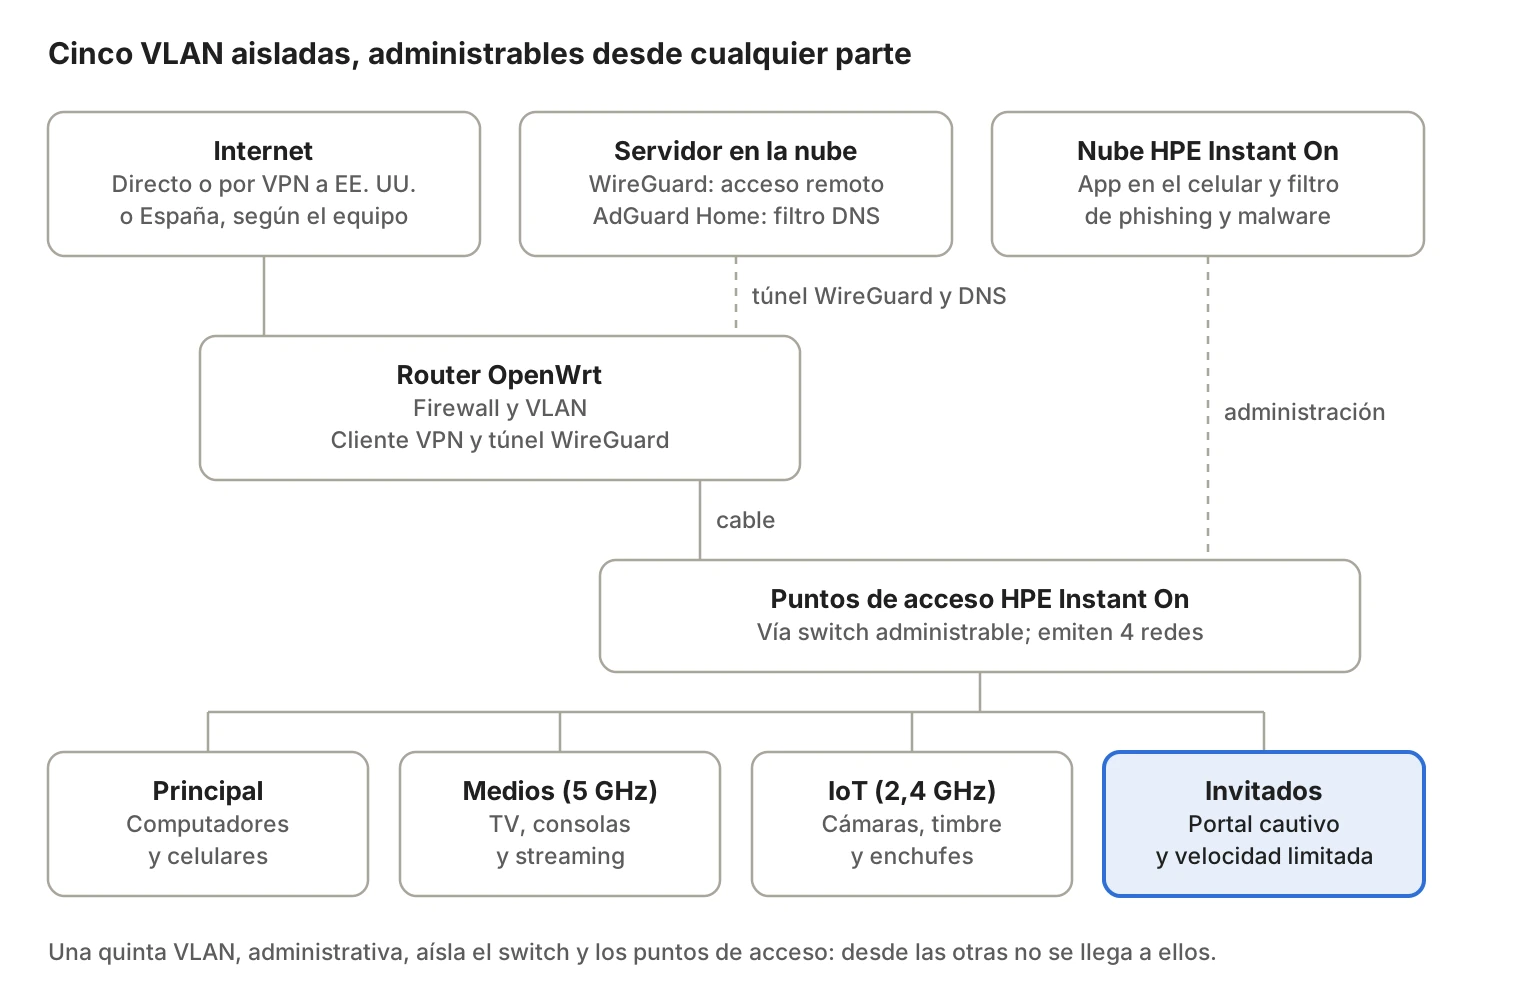
El router decide qué sale por la VPN y qué no; los puntos de acceso reparten las cuatro redes, y las dos nubes de arriba permiten administrarlo todo sin estar en la casa.
Una red para cada cosa: las VLAN
En mi casa no hay una sola red, hay cinco, y cada una vive en su propia VLAN (una red virtual aislada de las demás). Cuatro son redes WiFi; la quinta es la red administrativa de la infraestructura. Así, un problema en un aparato no se riega al resto de la casa.
| Red | Para qué es | Qué puede ver |
|---|---|---|
| Principal | Computadores y celulares de la familia | Internet, impresoras y la red de medios |
| Medios (5 GHz) | Televisores, consolas y streaming | Internet; nada de la red principal |
| IoT (2,4 GHz) | Enchufes, cámaras, timbre y domótica | Solo internet |
| Invitados | Visitantes, con portal cautivo | Solo internet, con velocidad limitada |
| Administrativa (sin WiFi) | El switch administrable y los puntos de acceso HPE | Solo la administro yo |
La red IoT es la que más vale la pena separar. Esos aparatos baratos casi nunca se actualizan, y si uno queda comprometido no tiene cómo llegar a mi portátil ni a mis archivos de trabajo.
La red administrativa es la que menos se ve y la que más protege. Desde ninguna de las otras cuatro redes se puede llegar al switch ni a los puntos de acceso: ni un invitado curioso ni un aparato comprometido pueden cambiar la configuración de la red.
Portal cautivo para los estudiantes que nos visitan
A mi casa vienen con frecuencia estudiantes a clases de diseño. Antes había que dictarles la clave del WiFi a cada uno, y esa clave terminaba circulando por todos lados.
Hoy se conectan a la red de invitados y les aparece una página de bienvenida, como en un hotel o un aeropuerto. Aceptan las condiciones de uso, quedan registrados y navegan. Lo que ganamos:
- No se comparte ninguna clave de la red de la familia.
- Los invitados quedan aislados en su propia VLAN: no ven los computadores, el televisor ni las cámaras de la casa.
- La velocidad está limitada por persona, para que una descarga grande no deje sin internet al resto.
- Sé quién se conectó y cuándo, lo que sirve si algo sale mal.
Este portal es un desarrollo propio que funciona con los puntos de acceso HPE Networking Instant On (antes Aruba Instant On). Es el mismo portal cautivo para invitados que ofrecemos a conjuntos residenciales, clubes y negocios que reciben visitantes.
Dos VPN, dos trabajos distintos
Uso WireGuard, un protocolo de VPN moderno, rápido y liviano, para dos cosas diferentes.
1. Navegar como si estuviera en Estados Unidos o en España. El router tiene configurada una VPN comercial con salidas en otros países. Para los sitios que visito, mi conexión aparece en Madrid o en Miami, no en Bogotá. Esto sirve para dos cosas:
- Privacidad frente al proveedor de internet. El tráfico viaja cifrado, así que el operador no ve qué páginas visito ni qué consumo. Solo ve que hay una conexión cifrada.
- Entrar a sitios con bloqueo geográfico. Muchos portales solo responden si te conectas desde su país: sedes electrónicas del gobierno español (impuestos, seguridad social, tráfico), algunos trámites del gobierno de Estados Unidos, bancos y corredores de bolsa del exterior, tiendas en línea, aerolíneas y periódicos locales que restringen el acceso desde Colombia.
Lo importante es que no todo pasa por la VPN. Con el enrutamiento por políticas decido qué equipos o qué destinos salen por Estados Unidos, cuáles por España y cuáles van directo, que es lo más rápido. Los bancos colombianos, las videollamadas y los juegos en línea siguen por el camino normal.
2. Un túnel privado para llegar a mi red desde cualquier parte. Tengo un servidor WireGuard propio en la nube, en un centro de datos en Bogotá. Los routers de la casa se conectan a él de forma permanente. Así puedo entrar a mi red desde el celular o el portátil, esté donde esté, sin abrir puertos en el router de la casa a todo internet.
Dos filtros contra páginas peligrosas
Antes de que un equipo de la casa abra una página, la red revisa si es segura. Lo hace con dos capas independientes, y si una falla, la otra sigue protegiendo.
1. Políticas de contenido en los equipos HPE. Los puntos de acceso HPE Instant On bloquean sitios conocidos de phishing y malware. Si alguien abre un enlace falso que llegó por correo o por WhatsApp, la página no carga. Esto protege a todos los que se conectan, incluidos los invitados y los aparatos IoT, que no tienen antivirus.
2. AdGuard Home en la nube. Todas las consultas de DNS de la casa (la “libreta de direcciones” que traduce banco.com a una dirección en internet) pasan por un servidor AdGuard Home propio en la nube. Ahí se bloquean dominios maliciosos, publicidad y rastreadores antes de que lleguen a cualquier equipo.
AdGuard también da privacidad. Al no usar los DNS del proveedor de internet ni de terceros, nadie arma un historial de las páginas que consulta la casa, y el proveedor no puede redirigir ni alterar esas consultas.
Administración remota: arreglar sin ir
La red se administra desde afuera por dos vías, y eso cambia todo cuando algo falla.
- Los puntos de acceso HPE Instant On se manejan desde una aplicación en la nube. Desde el celular veo qué está conectado, cuánto consume cada equipo, cambio una clave o reinicio un punto de acceso.
- Los routers los administro a través del túnel WireGuard. Puedo revisar la configuración, aplicar cambios o diagnosticar una caída sin estar en la casa.
Esto es exactamente lo que hacemos con los clientes de alwaysConnected: la mayoría de los ajustes se resuelven a distancia, en minutos, sin agendar una visita.
Los equipos: por qué no un kit de caja
Los kits mesh que se venden en almacenes (Deco, Eero, Velop y similares) funcionan bien para lo básico. Pero casi ninguno permite separar redes en VLAN, montar una VPN propia o controlar en detalle quién entra y por dónde sale.
Por eso mi red usa:
- Routers con OpenWrt, un sistema abierto que permite VPN, enrutamiento por políticas y reglas de firewall a la medida.
- Puntos de acceso HPE Networking Instant On, de grado empresarial, que manejan varias redes a la vez y se administran desde la nube.
- Cableado hasta los puntos de acceso, para que el WiFi se reparta desde varios puntos en lugar de rebotar entre ellos.
No todas las casas necesitan todo esto. Lo importante es que la red esté pensada para quienes la usan, y no al revés.
¿Qué de esto te sirve para tu casa o negocio?
Todo se puede llevar a otra casa, a una oficina pequeña o a un negocio que recibe clientes. Pero solo llevamos lo que necesitas, y tratamos de aprovechar los equipos que ya tienes:
- Si tienes cámaras, timbre o aparatos inteligentes: una red IoT separada.
- Si recibes visitas, alumnos o clientes: red de invitados con portal cautivo.
- Si trabajas desde casa: una red principal protegida y, si la necesitas, una VPN.
- Si en casa hay niños o personas que abren cualquier enlace: filtros contra phishing, malware y publicidad para toda la red.
- Si no quieres depender de una visita para cada ajuste: administración remota.
Todo empieza con una visita de diagnóstico: medimos la señal cuarto por cuarto, vemos qué equipos tienes y te proponemos solo lo que necesitas.
Preguntas frecuentes
¿Qué es una VLAN y para qué sirve en una casa?
Es una red virtual aislada dentro de la misma instalación. Permite separar a los invitados, los aparatos inteligentes y los equipos de la familia, para que un problema en uno no llegue a los demás.
¿Qué es un portal cautivo?
Es la página de bienvenida que aparece al conectarse a la red de invitados, como en un hotel. Evita compartir la clave, registra quién se conecta y permite limitar la velocidad.
¿Necesito un router especial para tener VLAN y VPN?
La mayoría de los routers del operador no lo permiten. Usamos un router con OpenWrt o equipos como HPE Networking Instant On, y en lo posible aprovechamos lo que ya tienes.
¿Se puede administrar la red sin ir a la casa?
Sí. Los puntos de acceso se manejan desde una aplicación en la nube y los routers por un túnel VPN, así que la mayoría de los ajustes se hacen a distancia.
alwaysConnected: robusto, confiable, seguro, versátil.
Agenda tu visita de diagnóstico
¿Tu WiFi no llega a todas partes?
Agenda tu visita de diagnóstico: medimos tu red y te proponemos una solución por escrito.
O si prefieres que te contactemos:
Déjanos tus datos y te escribimos o te llamamos el mismo día hábil.